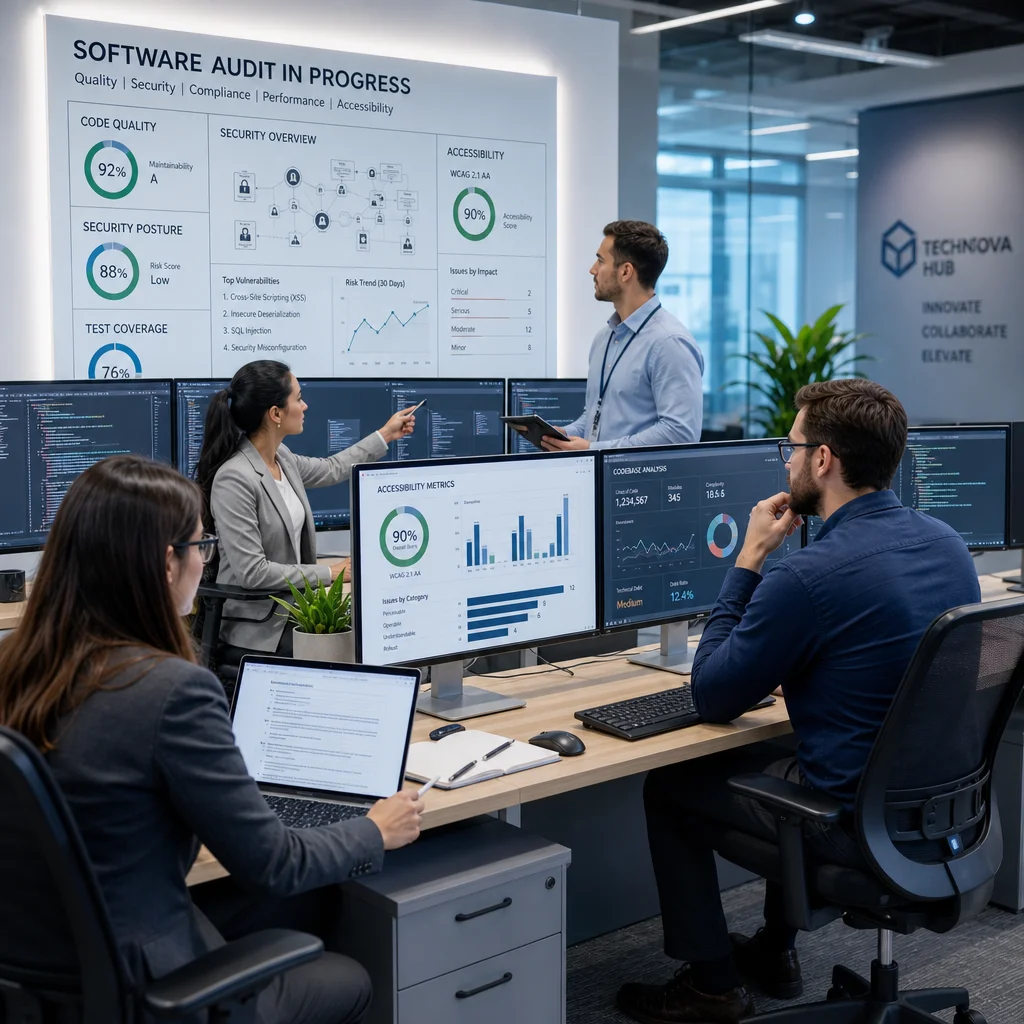
Introdução: a confiança tornou-se o requisito mais valioso de um produto digital
Durante muito tempo, avaliar software significava comparar listas de funcionalidades, prazos de entrega e preços por licença. Esse critério simplista já não é suficiente. Plataformas de transações financeiras, aplicações de saúde, sistemas de mobilidade urbana, ambientes de e-learning, jogos online massivos e até dispositivos domésticos interconectados dependem de milhões de linhas de código que o utilizador final nunca chegará a visualizar. Quando ocorre uma falha catastrófica, o impacto raramente fica confinado ao domínio técnico: há dados pessoais expostos publicamente, capitais perdidos em segundos, serviços essenciais interrompidos e reputações corporativas destruídas em poucas horas.
É precisamente neste ecossistema de alta complexidade que as auditorias independentes e as certificações técnicas deixam de ser um mero detalhe burocrático e passam a ocupar o centro da estratégia de qualquer organização madura. Ao longo deste artigo, exploraremos o que são estas práticas, porque se tornaram indispensáveis, que tipologias de certificação existem no mercado atual, como interpretá-las com rigor crítico e de que forma podem ser integradas no ciclo de desenvolvimento (SDLC) sem transformar as equipas de engenharia em burocratas de formulários.
O que distingue uma auditoria independente de uma revisão interna
Uma auditoria independente consiste numa avaliação rigorosa conduzida por uma entidade terceira que não possui qualquer vínculo financeiro, hierárquico ou comercial direto com o produto ou com a empresa auditada. Esta total isenção é o fator crítico que confere validade e credibilidade ao relatório final. Uma equipa de engenharia interna, por mais competente e dedicada que seja, opera sob os mesmos pressupostos, prazos apertados e pressões comerciais de quem construiu o sistema. Consequentemente, tende a sofrer de “cegueira de contexto”, olhando apenas para os fluxos que conhece melhor e ignorando precisamente os cantos cegos que nunca lhe passou pela cabeça testar.
Em contraste, o auditor externo chega munido de uma perspetiva agnóstica e de metodologias contraditórias. O seu objetivo não é apenas validar se uma funcionalidade cumpre os requisitos de negócio, mas apurar se foi implementada de forma defensiva, se falha de maneira previsível sob pressão anómala, se gera logs de auditoria fiáveis e se resiste a tentativas de engenharia social ou ataques automatizados. O produto final desta avaliação é um relatório exaustivo com vulnerabilidades classificadas por matrizes de severidade (CVSS), provas de conceito reproduzíveis e recomendações acionáveis.
Independência não significa hostilidade
Existe um mito recorrente de que o auditor independente atua como um fiscal punitivo em busca de culpados. Na prática, o processo mais bem-sucedido é aquele em que o auditor colabora estreitamente com os arquitetos de software e programadores, explicando o raciocínio subjacente a cada descoberta e auxiliando na priorização racional das correções. Uma auditoria de excelência fortalece a equipa interna, elevando o nível de literacia de segurança e garantindo uma compreensão realista dos vetores de risco a que o produto está exposto.
O que uma certificação técnica realmente atesta
Uma certificação representa a declaração formal, emitida por um organismo acreditado, de que um determinado produto, processo de desenvolvimento ou organização cumpre rigorosamente um conjunto de requisitos estipulados num referencial normativo reconhecido. É fundamental compreender que o escopo de cada certificação varia drasticamente e nenhuma delas constitui uma garantia absoluta de ausência total de bugs. O seu verdadeiro valor reside na validação de que existe um método auditável e repetível de gestão da qualidade e segurança.
- Normas de qualidade de software: Avaliam características estruturais profundas como adequação funcional, fiabilidade transacional, eficiência de desempenho, manutenibilidade e conformidade arquitetónica.
- Normas de gestão de segurança da informação (ex: ISO/IEC 27001): Focam-se nos processos organizacionais globais, políticas de acesso, criptografia e resposta a incidentes, protegendo o ecossistema empresarial de ponta a ponta.
- Relatórios de controlos de serviço (ex: SOC 2): Produzidos por auditores independentes, essenciais em transações B2B e contratos de fornecimento tecnológico para demonstrar controlos de segurança operacionais.
- Referenciais de verificação de segurança de aplicações (ex: OWASP ASVS): Listam requisitos técnicos granulares focados na validação de inputs, gestão robusta de sessões, autenticação multifator e proteção de dados em trânsito e em repouso.
- Normas de acessibilidade digital (ex: WCAG): Asseguram que a interface interativa pode ser plenamente utilizada por cidadãos com deficiências visuais, motoras ou cognitivas, integrando tecnologias de apoio.
Cada referencial responde a exigências operacionais específicas. Uma empresa pode ostentar processos de segurança organizacionais impecáveis mas lançar um produto com falhas críticas de desempenho sob carga, ou possuir um código altamente otimizado mas falhar na gestão de dados sensíveis. Por conseguinte, a certificação deve ser interpretada como uma peça estrutural de um puzzle de conformidade, e nunca como um amuleto mágico.
Riscos invisíveis: o custo real de um problema que ninguém detetou
As falhas mais dispendiosas num software interativo raramente geram ecrãs vermelhos de erro ou quedas abruptas de servidores. Tratam-se de anomalias silenciosas: uma política de permissões mal configurada (como buckets S3 abertos) que expõe dados confidenciais durante meses; uma dependência de terceiros desatualizada que permite a execução remota de código (RCE); um erro de arredondamento em cálculos financeiros que corrompe faturas em larga escala; ou uma interface web cujos elementos de navegação bloqueiam completamente leitores de ecrã para utilizadores cegos. Nenhum destes cenários ativa alarmes imediatos, mas todos acumulam passivos astronómicos a médio prazo.
As repercussões financeiras dividem-se entre custos diretos de remediação de código, indemnizações judiciais por quebra de privacidade, coimas pesadas aplicadas por reguladores e, frequentemente o mais devastador, a erosão irreparável da reputação da marca. Os utilizadores toleram falhas pontuais de funcionalidades, mas retiram imediatamente a confiança perante a perceção de negligência na proteção da sua privacidade. As auditorias independentes existem precisamente para erradicar estes pontos cegos, gerando um Retorno do Investimento (ROI) medido não apenas pelo que corrigem, mas por todas as crises catastróficas que evitam.
Segurança e privacidade: os dois pilares que sustentam a confiança
Num ecossistema de software interativo moderno, cada campo de texto num formulário constitui um vetor potencial de injeção, cada API integrada amplia a superfície de ataque e cada ficheiro de logs desprotegido pode converter-se numa fuga de dados massiva. Uma auditoria de segurança exaustiva examina minuciosamente o ciclo de vida da informação: como entra, como transita através da rede, onde e como é armazenada em bases de dados e de que forma é eliminada de forma irreversível.
Em paralelo, o escrutínio da privacidade foca-se na conformidade estrita com regulamentos rigorosos (como o RGPD): que dados pessoais são recolhidos, qual a base legal justificativa, durante quanto tempo permanecem nos servidores e quais os mecanismos disponíveis para o titular exercer os seus direitos de portabilidade e apagamento. Isto exige arquiteturas de microsserviços desenhadas com *Privacy by Design*, onde a anonimização e a criptografia não são opcionais, mas estruturais.
Qualidade, desempenho e acessibilidade: a experiência também se audita
Existe um equívoco persistente de que a qualidade de utilização de um software interativo é uma métrica puramente subjetiva. A engenharia moderna refuta esta visão: é perfeitamente possível auditar e quantificar métricas de desempenho sob stress, tais como latência de resposta, taxas de erro por milhão de transações, resiliência a picos de tráfego (traffic spikes) e consumo excessivo de memória RAM. Auditorias de performance submetem os sistemas a testes de carga simulados em cenários extremos, descobrindo estrangulamentos na base de dados, fugas de memória (*memory leaks*) e filas de processamento sem limites definidos.
A acessibilidade digital, por sua vez, constitui uma exigência técnica e ética incontornável. Uma auditoria de acessibilidade de alto nível combina ferramentas de análise estática de código com avaliações manuais rigorosas e testes práticos com utilizadores reais que dependem de leitores de ecrã, comandos de voz ou navegação puramente por teclado. O resultado traduz-se num inventário inequívoco de barreiras: rácios de contraste de cor inadequados, elementos interativos sem rótulos ARIA, árvores de foco ilógicas e mensagens de erro dinâmicas que nunca são comunicadas aos dispositivos de assistência.
Testar com pessoas, não apenas com ferramentas
As ferramentas de varetetragem automatizada cobrem apenas uma fração dos problemas de usabilidade. Nunca conseguirão substituir a observação empírica de um utilizador real a tentar concluir uma transação num fluxo complexo. As barreiras mais frustrantes habitualmente escondem-se exatamente nas interações híbridas que nenhum script automatizado consegue percorrer na íntegra.
A cadeia de fornecimento: o risco que vem de fora
Nenhum produto digital contemporâneo é construído inteiramente de raiz. A grande maioria das aplicações interativas atuais assenta em dezenas ou centenas de bibliotecas, frameworks e componentes de código aberto (*open source*), mantidos frequentemente por comunidades descentralizadas de voluntários. Embora este modelo acelere drasticamente o tempo de colocação no mercado (*time-to-market*), introduz um vetor de risco crítico conhecido como gestão da cadeia de fornecimento de software.
Uma auditoria técnica madura engloba obrigatoriamente a análise de Software Bill of Materials (SBOM), permitindo gerar um inventário detalhado de cada dependência e respetiva versão. Isto possibilita a deteção precoce de vulnerabilidades conhecidas (CVEs), a auditoria de licenças de utilização comercial incompatíveis e o estabelecimento de políticas automatizadas para atualizações de segurança. Sem este controlo rigoroso, uma organização corre o risco de integrar componentes obsoletos ou comprometidos sem ter qualquer consciência disso.
Como escolher um auditor independente
A eficácia de uma auditoria depende diretamente da qualificação de quem a executa. Antes de contratar um fornecedor para auditar um software interativo, as organizações devem ponderar critérios objetivos e exigentes:
- Experiência setorial comprovada: O auditor deve demonstrar portefólio sólido em arquiteturas semelhantes, compreendendo os desafios específicos de escalabilidade e interatividade do produto.
- Metodologia transparente e normatizada: Utilização de frameworks reconhecidas internacionalmente e critérios claros de pontuação de severidade de falhas.
- Evidências reproduzíveis: Entrega de relatórios que incluam passos detalhados para reproduzir cada vulnerabilidade, permitindo que a equipa de engenharia valide e corrija o código rapidamente.
- Independência absoluta: Garantia formal de ausência de conflitos de interesse, recusando prestadores que acumulem a auditoria com o desenvolvimento do mesmo código.
Em suma, as auditorias independentes e as certificações técnicas não representam custos operacionais supérfluos, mas sim o investimento mais fiável na sustentabilidade a longo prazo de qualquer ativo digital. Num mercado saturado de opções, a capacidade de comprovar cientificamente que um software é seguro, acessível, performante e fiável constitui o verdadeiro diferencial competitivo e a base sólida para a retenção duradoura de clientes.
