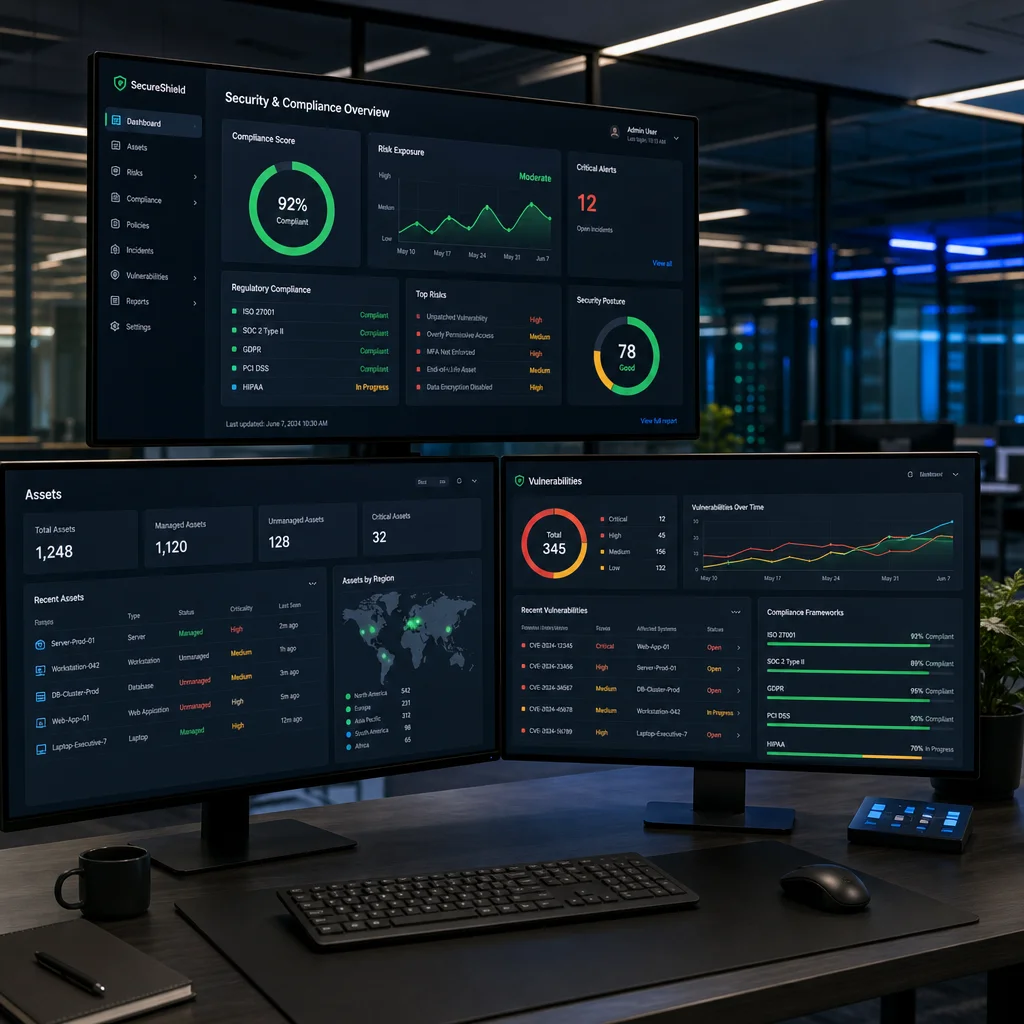
A credibilidade de uma plataforma web contemporânea já não se sustenta apenas em critérios estéticos, na velocidade de carregamento ou na utilidade funcional do serviço. No ecossistema digital atual, a confiança do mercado é ditada pela capacidade de uma organização cumprir quadros normativos complexos, proteger rigorosamente os ativos de informação, comunicar com absoluta transparência e comprovar perante auditorias que opera estritamente dentro da legalidade. É neste cruzamento entre direito, tecnologia e estratégia que a conformidade regulatória — o compliance — se estabelece como a fundação estrutural para a reputação online. Longe de representar uma mera camada burocrática ou um centro de custo, o compliance atua como um catalisador de valor comercial, transmitindo a investidores, parceiros institucionais e utilizadores finais que a infraestrutura digital é resiliente, ética e previsível.
À medida que os marcos legislativos se tornam mais estritos a nível global, a erosão da confiança traduz-se imediatamente em perdas financeiras mensuráveis. Plataformas que falham na salvaguarda de dados ou adotam práticas opacas enfrentam multas severas, perda abrupta de tráfego orgânico, abandono de clientes e custos operacionais exponenciais com litígios. Em contrapartida, empresas que institucionalizam o compliance reduzem o atrito no funil de conversão, atraem capital institucional com maior facilidade e consolidam vantagens competitivas duradouras. Este artigo analisa de que forma a conformidade regulatória deixa de ser um fator restritivo para se assumir como o principal indicador de maturidade e fiabilidade de qualquer plataforma na web.
O ecossistema do compliance aplicado ao desenvolvimento web
Na prática operacional de uma plataforma web, o compliance abrange um conjunto transversal de processos, controlos internos e diretivas éticas destinadas a assegurar a conformidade com leis nacionais e internacionais, diretivas setoriais e padrões técnicos reconhecidos. Esta disciplina não se restringe à publicação de avisos legais genéricos ou termos de serviço copiados de concorrentes; exige que os princípios regulatórios sejam codificados diretamente na arquitetura do produto e nos fluxos de experiência do utilizador (UX).
Considere-se, por exemplo, o princípio da minimização de dados no design de interfaces: um formulário de registo otimizado para a conformidade recolhe exclusivamente os campos estritamente necessários para a prestação do serviço, eliminando práticas predatórias de harvesting de dados. Da mesma forma, os mecanismos de pagamento devem integrar certificados de segurança avançados, as campanhas de marketing digital devem respeitar granularmente os consentimentos (opt-in e opt-out) e os modelos de subscrição devem disponibilizar caminhos desimpedidos e transparentes para a rescisão contratual, mitigando o risco de dark patterns que violam as normas de proteção do consumidor.
A integração bem-sucedida do compliance exige igualmente uma transformação na cultura organizacional. Envolve auditorias regulares de código, formação contínua das equipes de engenharia e produto, a implementação de canais de denúncia seguros (whistleblowing) e a documentação exaustiva de decisões técnicas. Quando o compliance é incorporado na matriz estratégica da empresa, evolui de um obstáculo burocrático para um selo intrínseco de qualidade de engenharia.
A confiança digital como ativo económico mensurável
Os utilizadores adotam comportamentos de hipervigilância ao navegar na internet. Antes de introduzirem credenciais de pagamento ou partilharem dados pessoais, avaliam micro-sinais de segurança: a clareza das políticas de privacidade, a presença de protocolos de encriptação válidos, a acessibilidade de canais de suporte reais e a coerência na comunicação da marca. A conformidade regulatória funciona como a infraestrutura invisível que alimenta e valida cada um destes sinais.
Para organizações que operam em setores altamente regulados — como fintechs, plataformas de saúde digital (healthtechs), e-commerce transfronteiriço ou EdTechs —, demonstrar conformidade não é um diferencial opcional, mas sim o bilhete de entrada para o mercado. Investidores de capital de risco e fundos de private equity realizam due diligence rigorosa sobre os passivos regulatórios de uma plataforma antes de injetar capital. Uma estrutura de governança robusta mitiga o risco de desvalorização repentina de ativos devido a litígios pendentes.
Do ponto de vista financeiro, a operação em conformidade reduz drasticamente os custos operacionais ocultos. Menos incidentes de segurança significam menos indemnizações, taxas de chargeback reduzidas em plataformas de comércio eletrónico e menor necessidade de intervenção do suporte ao cliente para resolver litígios contratuais. O retorno sobre o investimento em compliance mede-se na longevidade da base de clientes e na imunidade a crises reputacionais sistémicas.
Privacidade estrutural: para além da recolha de consentimento
A privacidade e a proteção de dados constituem a face mais visível da conformidade digital. Regulamentações abrangentes como o Regulamento Geral sobre a Proteção de Dados (RGPD) na União Europeia impõem obrigações que transcendem o habitual banner de cookies. Exigem uma reengenharia na forma como as empresas tratam a informação: fundamentação de bases legais, garantia de integridade, limitação temporal de retenção e responsabilização ativa (accountability).
Para os operadores de plataformas web, isto traduz-se na criação de inventários dinâmicos de dados, mapeamento de fluxos de informação entre servidores próprios e APIs de terceiros (como ferramentas de análise comportamental, CDNs, pixels de conversão e serviços de computação em nuvem), e na automatização de respostas aos direitos dos titulares (como o direito ao apagamento ou à portabilidade). A privacidade tem de ser tratada como um requisito técnico nativo (privacy by design).
A comunicação com o utilizador sobre estas matérias deve abandonar o jargão jurídico impenetrável. Substituir cláusulas opacas por resumos executivos claros, infográficos explicativos ou linguagem direta sobre o destino dos dados gera um nível de reciprocidade incomum. Quando o utilizador compreende e confia na forma como os seus dados são geridos, a taxa de abandono diminui e a qualidade dos dados recolhidos para a otimização do serviço melhora exponencialmente.
Arquitetura de segurança da informação e resiliência operacional
A conformidade regulatória e a cibersegurança formam uma simbiose indissociável. Nenhuma política de privacidade, por mais bem redigida que esteja, protege uma organização cujos servidores apresentem vulnerabilidades estruturais críticas. Plataformas web orientadas para a credibilidade adotam frameworks de segurança proporcionais ao seu perfil de risco, implementando autenticação multifator (MFA) em áreas administrativas, encriptação de ponta a ponta em repouso e trânsito, políticas rigorosas de controlo de acessos baseadas no princípio do privilégio mínimo e planos de resposta a incidentes testados periodicamente.
A gestão de riscos exige uma matriz de priorização baseada na probabilidade de ocorrência e no impacto potencial de falhas de sistema. Identificar vulnerabilidades em componentes open-source, realizar testes de penetração (pentests) independentes e manter cópias de segurança imutáveis e isoladas (air-gapped) são práticas obrigatórias para mitigar ataques de ransomware ou fugas de dados.
Em caso de incidente de segurança, a transparência ponderada é o fator determinante para a preservação da credibilidade. Os quadros regulatórios atuais exigem a notificação célere às autoridades competentes e aos utilizadores afetados. Comunicar a falha com precisão técnica, detalhar as medidas corretivas aplicadas e abster-se de minimizar o impacto são atitudes que distinguem uma organização séria de uma empresa negligente perante a opinião pública.
Transparência contratual e integridade na experiência do utilizador
Inúmeras crises de reputação digital têm origem na dissonância entre o que é prometido nas campanhas de marketing e o que está estipulado nas letras miúdas dos contratos. Termos e condições ambiciosos, políticas de reembolso restritivas ocultas ou taxas surpresa no checkout geram níveis elevados de frustração e motivam denúncias junto de entidades reguladoras de defesa do consumidor.
O compliance exige que a arquitetura de informação da plataforma priorize a clareza pré-contratual. Os preços finais, incluindo impostos e taxas acessórias, devem ser apresentados antes de qualquer compromisso financeiro. Práticas de design manipuladoras — conhecidas como dark patterns —, que dificultam o cancelamento de subscrições ou induzem o utilizador em erro através de contrastes visuais enganadores, entram em rota de colisão direta com as exigências legais e destroem o capital de confiança a médio prazo.
A consistência na comunicação deve abranger todo o ciclo de vida do cliente: desde a criação da conta até à faturação recorrente, transição de planos e encerramento definitivo do perfil. Quando o utilizador experimenta previsibilidade e respeito em cada ponto de contacto, a marca consolida um posicionamento de autoridade e seriedade no mercado.
Combate à fraude e due diligence no ecossistema de parceiros
As plataformas web modernas operam frequentemente como ecossistemas abertos ou marketplaces que interligam compradores, vendedores independentes, prestadores de serviços e criadores de conteúdos. Esta abertura expõe a infraestrutura a riscos severos de fraude, branqueamento de capitais, cibercrimes e comercialização de produtos ilícitos ou contrafeitos, responsabilizando muitas vezes a plataforma operadora pelas falhas dos seus utilizadores.
Implementar procedimentos rigorosos de due diligence e processos de identificação de utilizadores (Know Your Customer – KYC) e de comerciantes (Know Your Business – KYB) constitui uma barreira essencial de proteção. Antes de autorizar um parceiro a transacionar na plataforma, é imperativo validar licenças comerciais, histórico fiscal e conformidade com normas de segurança de produtos.
Este controlo ativo demonstra aos reguladores e ao público que a plataforma não atua como um mero intermediário passivo e isento de responsabilidades, mas sim como um operador consciente e vigilante, empenhado em expurgar agentes mal-intencionados e em garantir um ambiente digital seguro para toda a comunidade de utilizadores.
Acessibilidade digital e inclusão como indicadores de excelência
A conformidade moderna estende-se inevitavelmente ao domínio da acessibilidade web. Uma plataforma verdadeiramente credível não pode excluir parcelas significativas da população devido a barreiras sensoriais, motoras ou cognitivas. Normas internacionais, como as diretrizes WCAG (Web Content Accessibility Guidelines), estabelecem parâmetros técnicos para garantir que websites e aplicações sejam plenamente utilizáveis por pessoas com deficiência visual, auditiva ou limitações de navegação.
Cumprir os requisitos de acessibilidade — através de contraste adequado de cores, suporte integral para leitores de ecrã, navegação otimizada por teclado e transcrições para conteúdos multimédia — deixou de ser apenas uma exigência legal progressiva em várias jurisdições para se tornar um reflexo da responsabilidade social corporativa da empresa.
Ao remover barreiras de acesso, a plataforma alarga o seu mercado potencial, melhora a pontuação nos motores de busca (SEO técnico) e eleva a satisfação geral de todos os utilizadores. A inclusão digital valida o compromisso da organização com a universalidade e a equidade no acesso à informação.
Governança corporativa, auditorias e validação externa
A credibilidade alcança um patamar superior quando os processos de compliance são validados por entidades independentes. A realização de auditorias regulares por terceiros e a obtenção de certificações reconhecidas internacionalmente — como a ISO/IEC 27001 para segurança da informação ou SOC 2 para controlos de serviços — fornecem provas tangíveis do cumprimento normativo.
Uma governança eficaz exige a definição inequívoca de responsabilidades internas. A quem reporta o encarregado de proteção de dados (DPO)? Qual o orçamento alocado para a mitigação de riscos tecnológicos? Como são auditados os fornecedores de infraestrutura em nuvem? Sem respostas claras a estas questões, a conformidade permanece teórica.
Indicadores quantitativos de desempenho (KPIs) de compliance devem integrar os relatórios de gestão: tempo médio de resposta a solicitações de titulares de dados, taxa de resolução de litígios de consumidores, cobertura de formação em ciberatividade para os colaboradores e número de vulnerabilidades críticas corrigidas dentro do SLA estabelecido.
Compliance como vantagem competitiva e diferenciação de mercado
Num mercado saturado de alternativas digitais, a conformidade regulatória funciona como um elemento diferenciador de alto impacto. Empresas que conseguem demonstrar processos auditáveis, transparência contratual e segurança de dados de nível empresarial destacam-se perante concorrentes que operam na informalidade ou ignoram as exigências legais.
Grandes corporações e entidades públicas evitam proativamente fornecedores tecnológicos que apresentem riscos de compliance, receosas de sofrer danos reputacionais por associação. Assim, possuir uma infraestrutura web em plena conformidade abre portas a contratos corporativos de alto valor (B2B) que estariam inacessíveis para concorrentes menos estruturados.
No plano do marketing institucional, a credibilidade não se constrói com slogans publicitários e promessas vazias, mas com a consistência de práticas verificáveis. Utilizadores informados valorizam marcas que respeitam a sua autonomia e os seus direitos, recompensando-as com lealdade a longo prazo e taxas de retenção superiores.
Roteiro prático para a integração de compliance em plataformas web
A operacionalização da conformidade deve seguir uma metodologia estruturada, iterativa e adaptada à escala e ao setor de atividade da plataforma:
- Mapeamento exaustivo de todos os fluxos de dados pessoais e transacionais que entram, circulam e saem da infraestrutura.
- Avaliação e classificação de riscos regulatórios e cibernéticos por ordem de criticidade e impacto financeiro potencial.
- Atualização das políticas internas de privacidade, segurança da informação e termos de utilização, eliminando ambiguidades.
- Implementação de canais desimpedidos para o exercício de direitos dos utilizadores, denúncias e resolução de reclamações.
- Auditoria rigorosa de fornecedores de software de terceiros, APIs e prestadores de serviços em nuvem antes da integração.
- Simulação periódica de cenários de crise e testes aos planos de resposta a incidentes de segurança.
- Capacitação contínua das equipes técnicas e comerciais através de casos práticos e simulações do dia a dia.
- Monitorização contínua de KPIs de compliance e revisão anual dos processos de governança interna.
- Documentação sistemática de todas as decisões relativas à conformidade para facilitar futuras auditorias regulatórias.
- Comunicação transparente com o mercado, alinhando rigorosamente o discurso institucional com as práticas operacionais efetivas.
Este roteiro assegura que a organização evolui de uma postura reativa para uma estratégia preventiva, protegendo o seu capital reputacional contra alterações legislativas imprevistas e crises operacionais.
Erros críticos que destroem a credibilidade digital
Um dos erros mais comuns consiste em encarar o compliance como um projeto com data de termo fixada, em vez de um processo contínuo de adaptação. Políticas implementadas no lançamento da plataforma e nunca mais revistas tornam-se obsoletas face à evolução tecnológica e legislativa.
Outro equilíbrio precário reside na utilização de avisos de privacidade excessivamente complexos ou na adoção de políticas de segurança baseadas em falsas promessas de “segurança absoluta”. A honestidade técnica quanto às limitações inerentes aos sistemas digitais gera muito mais confiança do que a garantia infundada de invulnerabilidade.
Negligenciar a segurança dos fornecedores externos e falhar na documentação de decisões regulatórias completam o leque de falhas que expõem as empresas a coimas avultadas e processos judiciais prolongados. A atuação preventiva e documentada continua a ser a via mais económica e segura.
Conclusão
A conformidade regulatória deixou de ser um detalhe burocrático relegado para segundo plano para se afirmar como a principal alavanca de credibilidade e sustentabilidade para plataformas web. Ao integrar o respeito pelas normas de privacidade, segurança, acessibilidade e transparência diretamente na arquitetura dos seus produtos, as organizações demonstram um compromisso genuinamente ético com os seus utilizadores e parceiros comerciais.
Num ecossistema digital onde a atenção é volátil e a desconfiança é o estado padrão, cumprir as normas legais é apenas o ponto de partida; a verdadeira diferenciação reside na capacidade de comunicar essas práticas com clareza e de agir com consistência irrepreensível. As plataformas web que incorporam o compliance no seu DNA estratégico não se limitam a mitigar riscos e a evitar sanções: constroem relações profundas, duradouras e de alto valor com quem as utiliza. E essa relação de confiança mútua constitui, sem dúvida, o ativo mais valioso no balanço de qualquer negócio digital moderno.
